TL;DR: 英国的 未能防止欺诈 是针对大型企业的公司责任法,针对的是员工或合伙人实施欺诈而公司未能阻止的情形。为了遵守未能阻止欺诈的罪行,公司必须遵循《未能阻止欺诈指南》,并证明已采取合理的程序。
英国企业欺诈风险日益增加
英国“未能预防欺诈罪”的出台标志着金融服务合规性的关键时刻。唐纳德·克雷西(Donald Cressey)提出的“欺诈三角”模型,提出了导致欺诈的三种条件:压力、机会和合理化。该框架有助于解释为何英国即将生效的新立法针对的是那些对员工、代理人或子公司的欺诈性业务负有直接责任的大型组织。
它是2023年《经济犯罪与企业透明度法案》下更广泛改革的一部分,显著扩大了现有程序的责任范围。对于金融服务公司而言,这代表着内部控制、培训和第三方监督评估方式的转变。对于风险与合规负责人而言,该法律要求对欺诈风险管理方式进行战略性改革。严厉措施不再是可有可无的——而是对公司董事的法律要求。
为了保持合规,公司必须建立可证明的框架,以降低因犯罪而被起诉的风险。欺诈行为的例子包括逃税罪、关联方作出虚假陈述、虚假会计、欺诈性交易、贿赂行为、虚假陈述欺诈、不诚实获取服务以及欺骗公众等等。本指南概述了一份实用的准备清单,澄清了常见的误区,并展示了公司如何制定欺诈预防程序。
什么是未能防止欺诈罪?
这 未能防止欺诈 该罪行为组织引入了专门针对“关联人”为企业利益实施欺诈的情况的规定,特别是当其属于《2023 年欧洲欺诈和欺诈法》中规定的罪行时。即使高层领导不知道任何不法行为,该罪行也适用,并且他们将对任何欺诈行为承担刑事责任。因此,如果公司被判有罪,他们可能面临无上限的罚款和声誉损害,除非他们能证明已经采取了“合理程序”。
现在,大型组织可能因员工或代理人实施的欺诈行为而面临刑事起诉,无论高层管理人员是否知情。
欺诈预防顾问 Milosh Caunhye 表示:“大型机构现在可能因员工或代理人实施的欺诈行为而面临刑事起诉——无论高层管理人员是否知情。如果在 2025 年 9 月 1 日之前没有建立合理的欺诈预防程序,公司将面临巨额罚款和不可逆转的声誉损害。辩护要求机构证明其已根据其风险环境制定了充分的欺诈控制措施。”
它必须超越政策文件,必须有明确的实施证据。未能达到这一标准将使公司面临刑事起诉。通过实施支持这一证据标准的工具,公司可以通过实时控制和审计功能避免潜在的欺诈行为。
未能预防欺诈如何影响金融服务和企业责任
最近的数据显示,银行、贷款和保险行业的违规行为数量异常高。这标志着问责机制的重大转变。 预防诈骗 现已成为大型机构董事会层面关注的问题。高级管理人员和领导团队必须建立有效的反欺诈框架,并加以实施和定期审查。对于金融行业从业人员而言,新法规将带来法律风险、声誉风险以及行业特定义务方面的重大影响。
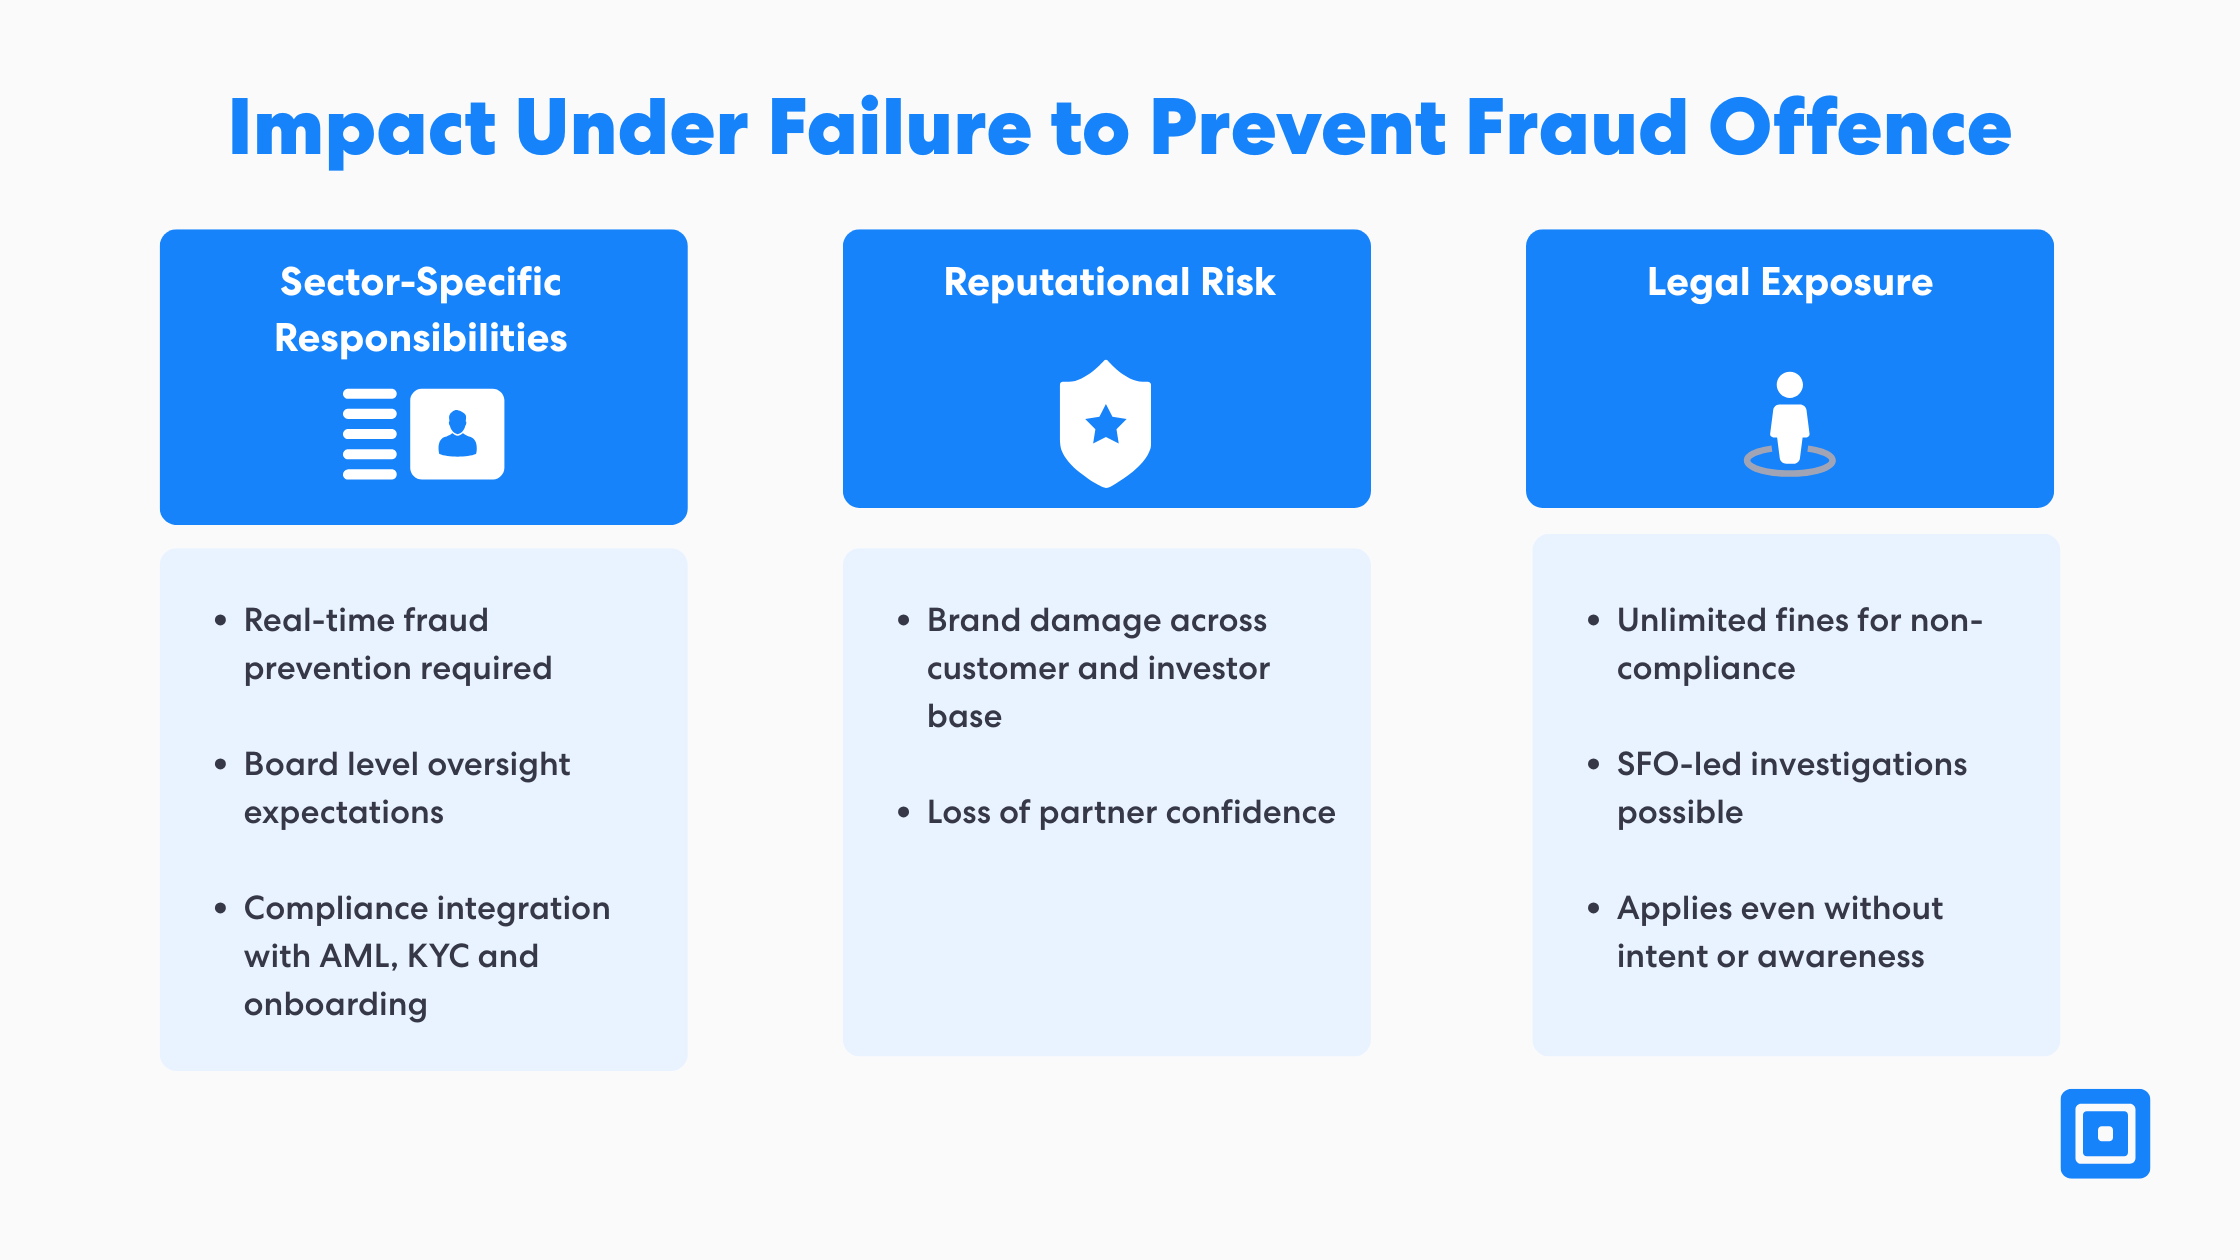
这 严重欺诈办公室 根据新法规,英国严重欺诈办公室(SFO)已被指定为主要执法机构。未能充分执行此类程序将使金融机构面临民事诉讼、声誉受损和直接调查的风险。由于监管审查力度加大,制定全面风险评估方案的压力也与日俱增。责任范围的扩大将重点从被动事件响应转移到主动风险管理,从而提高了监管机构对受审查公司的期望。
未能防止欺诈罪适用于哪些人?
未能防止欺诈罪适用于被称为大型组织的公司。大型组织的定义是满足以下两个或两个以上标准:
营业额3600万英镑
1800万英镑资产
250名员工。
该罪行的构成要件是根据犯罪发生前的财政年度进行评估和制定的。通常,银行、保险公司、投资公司以及大多数金融科技公司等机构都属于该罪行的范畴。即使是规模较小的公司也可能通过第三方关系或未来立法受到间接影响。
重要的是,该法律的适用范围可以扩展到欺诈之外,涵盖逃税或影响公共收入的犯罪等相关犯罪。由于适用范围广泛,企业必须评估直接和间接风险。评估反欺诈程序,例如预防贿赂、犯罪融资或减轻个人所犯的任何特定风险,可以使企业保持领先地位。早期集体诉讼可以为企业提供法律地位、运营风险方面的支持,并有助于确定法律规定的程序严谨程度。
未能防止欺诈的“相关人员”是指谁?
未能防止欺诈罪对“相关人员”的定义采取了更为宽泛的视角。这包括员工、承包商、子公司、代理商和第三方服务提供商。高级管理人员也属于该范围,这体现了企业责任的更广泛视角。根据这一定义,任何代表组织行事的人实施的欺诈行为都可能导致刑事责任。
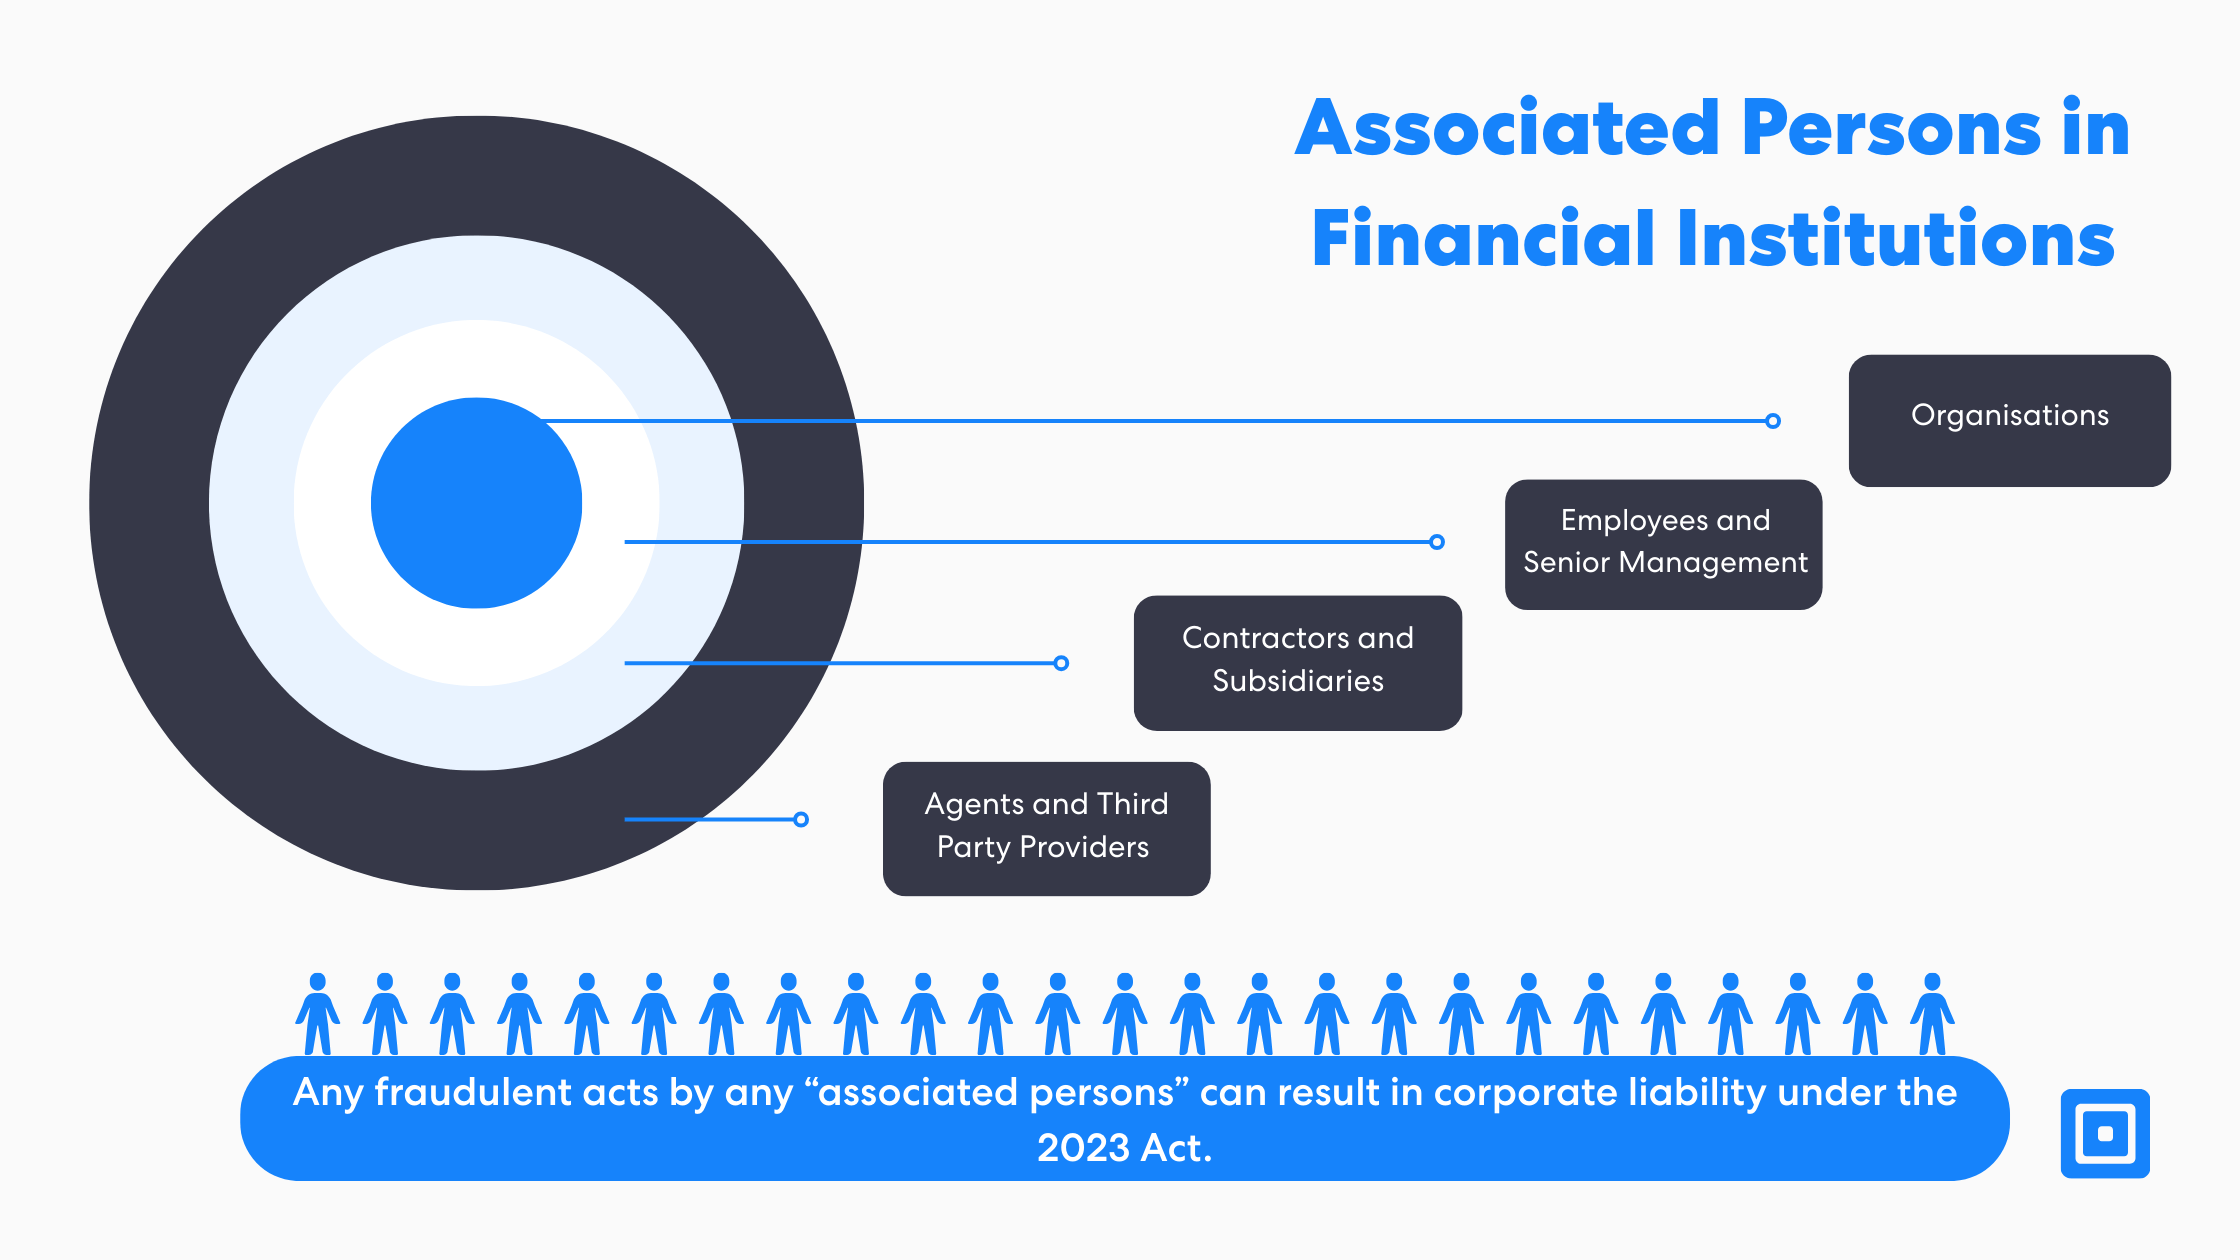
公司必须设计涵盖所有潜在欺诈风险的参与者的欺诈预防框架,而不仅仅是那些有意实施欺诈的员工。将非员工和领导层纳入其中,提升了跨职能风险映射的重要性。组织必须对所有代表其利益行事的人员进行监督,尤其是在高风险岗位上。这需要全面的入职检查和持续监控。
未能防止欺诈的范围和预期
关于合理的欺诈预防措施的范围以及新设立的未能预防欺诈罪的意图,通常存在不确定性。在某些情况下,人们认为相关规则仅适用于内部欺诈,或者现行政策已提供足够的覆盖范围。然而,该罪名针对的是任何由关联方实施的、使组织受益的欺诈行为。无论是内部还是外部,大型企业都需要警惕其反洗钱 (AML) 控制措施是否符合要求。
事实上,反洗钱框架应对的是不同的风险,缺乏该罪行所要求的针对性。仅靠书面政策无法满足这些大型机构的监管机构;实施和监督有效的控制措施对于促进反欺诈文化至关重要。新法律还要求针对欺诈的具体措施能够经受英国严重欺诈办公室(SFO)的审查。
反洗钱合规与未能预防欺诈程序之间的区别
反洗钱合规本质上是被动的,侧重于在可疑活动发生后进行检测。相比之下,新的犯罪行为要求采取预防措施,在此类欺诈行为发生之前予以阻止。这与英国的企业犯罪立法(例如2010年《英国反贿赂法》)如出一辙,该法案规定,未能阻止相关人员不法行为的公司将受到处罚。优先考虑企业犯罪归因表明了从检测到预防的转变。公司不得将反洗钱风险评估与本文介绍的欺诈预防要求相混淆。
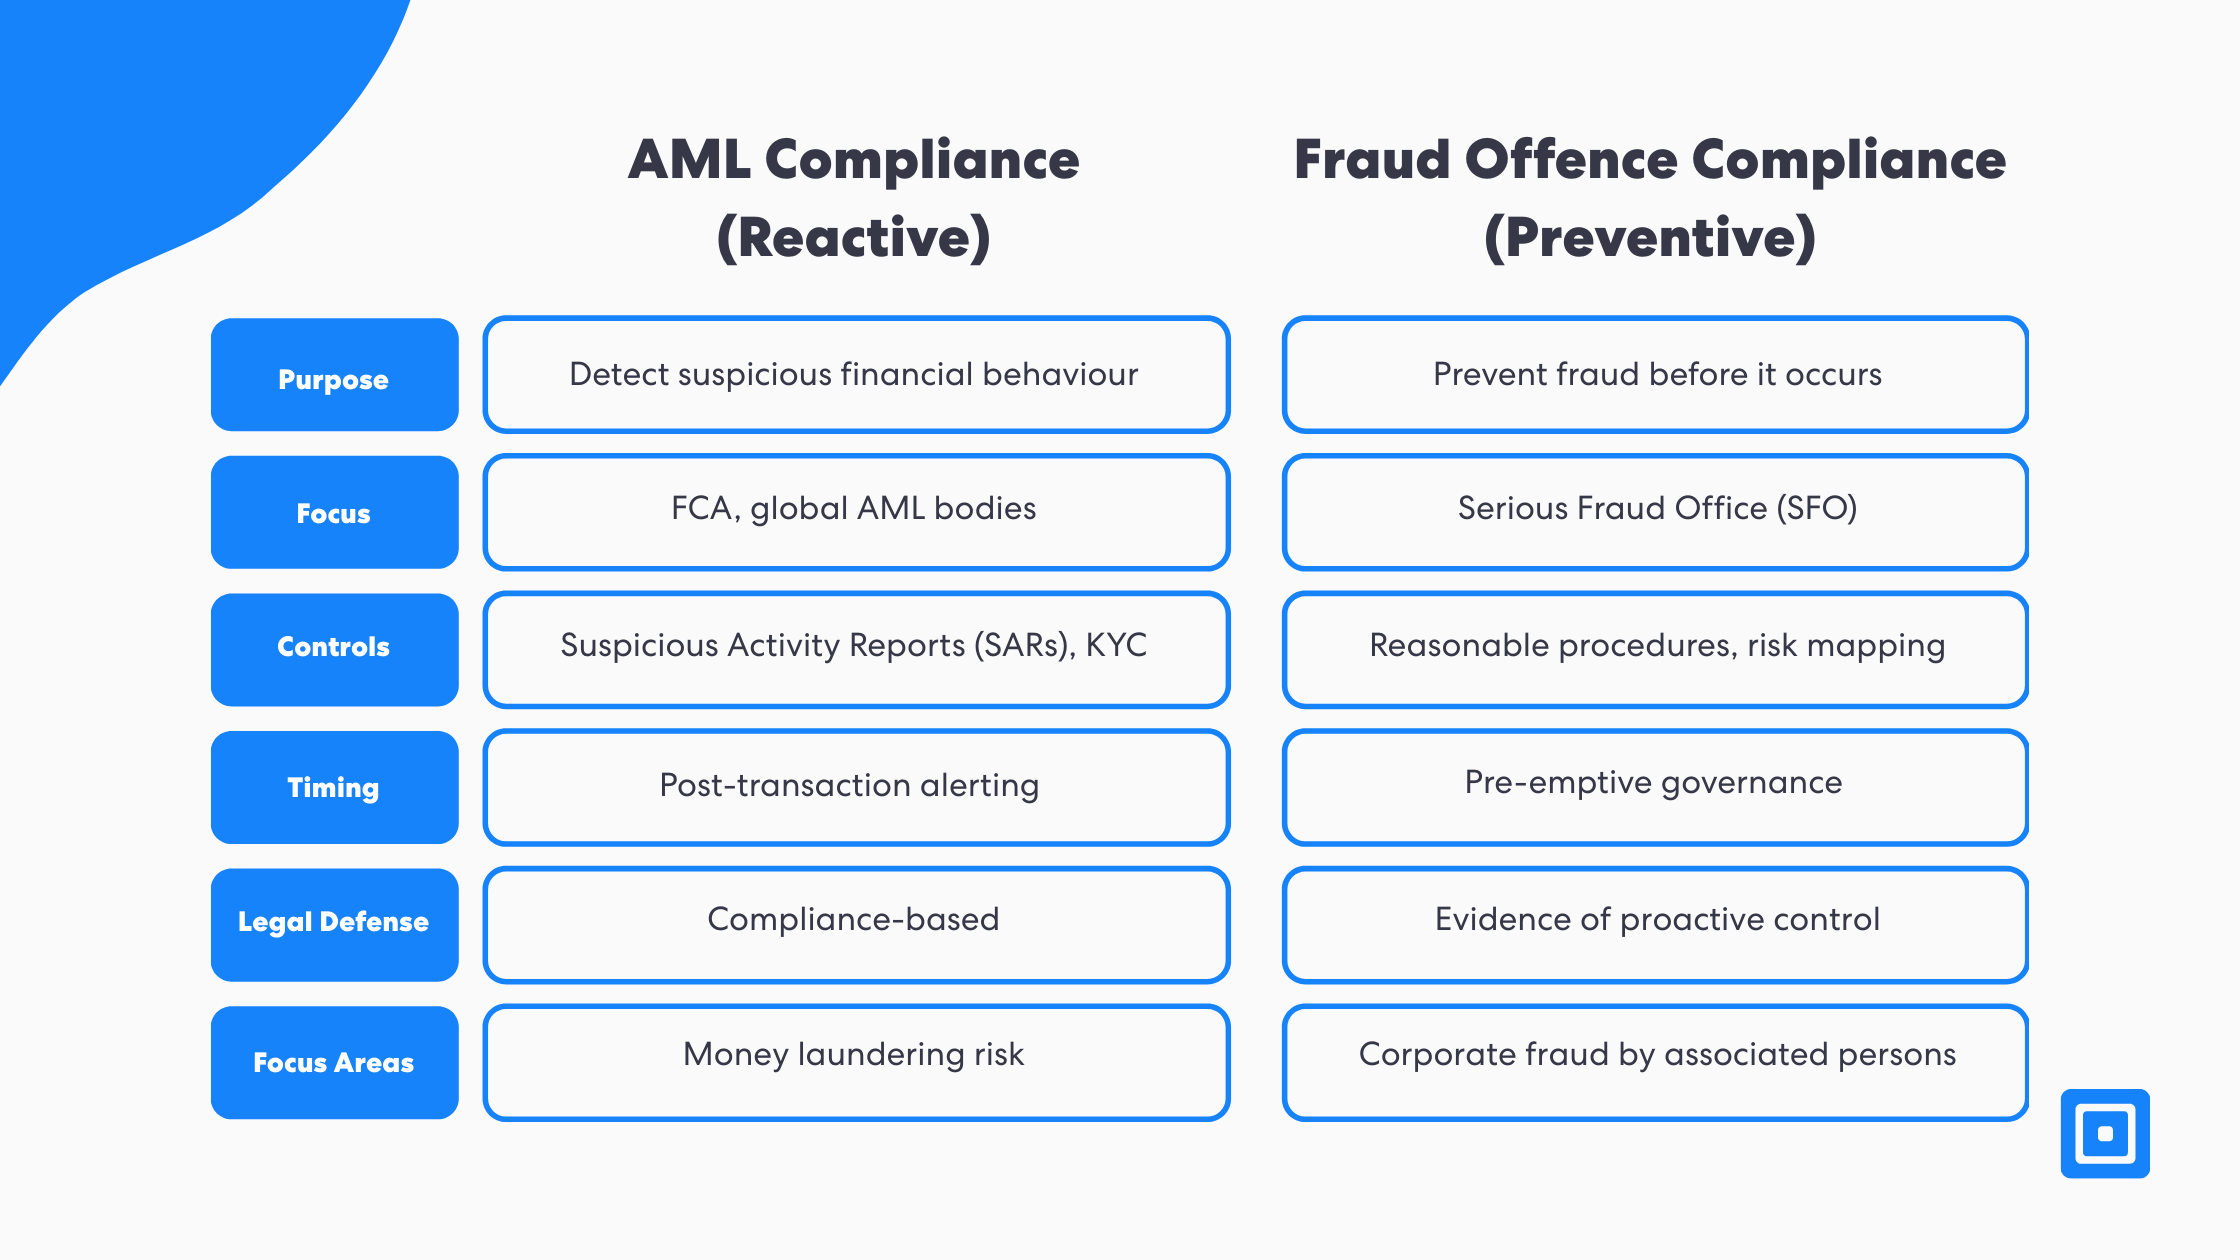
为了根据新罪行建立有效的辩护,公司必须证明其已实施合理的欺诈预防程序。这些控制措施必须根据企业的具体风险状况和运营情况量身定制。仅有通用的政策是不够的;程序必须记录在案、得到实施并定期更新。清晰的沟通和运营透明度也至关重要。这标志着从被动合规到基于证据的准备的转变。监管机构将要求公司证明其控制措施在发生欺诈行为时有效。
评估和管理内部欺诈风险
有效的预防始于详细的风险评估流程。公司必须识别最容易遭受欺诈的业务领域,并评估相关人员与这些职能部门的互动方式。关键步骤包括:绘制高风险业务部门图谱、识别威胁载体以及量化潜在影响。根据盗窃行为风险确定优先级有助于有效分配控制措施。
金融公司还应考虑欺诈风险随时间的变化,无论是内部变化还是外部威胁。这需要持续的分析,并愿意相应地调整控制措施。通过使用能够实现这种灵活性的工具,可以通过自适应工作流程和风险评分工具构建坚实的基础。风险图谱绘制对于履行新罪行规定的法律义务至关重要。
审查现有流程中的差距
审查和加强现有的合规流程对于避免重复并确保法律合规至关重要。许多公司认为其反洗钱工具或现有的反欺诈政策已足够。然而,必须根据未能有效预防欺诈行为的规定,对控制措施进行审计。审计涵盖入职、升级和第三方管理等各个环节。
关键的起点包括重新评估基于风险的入职流程、压力测试升级逻辑以及规划流程。公司应记录调查结果,并将更新内容纳入正式的欺诈预防框架。此类流程审查表明了其对监管机构合规的积极态度。
每家公司都需要的核心欺诈预防程序
根据监管指南和行业最佳实践,每家公司都应采取一些关键程序。这些程序包括:对员工进行强制性培训,以了解欺诈迹象,例如虚假陈述和财务不当行为。公司还必须设立举报热线、实时交易监控,并加强对高风险岗位的审查。持续的供应商筛选有助于进一步降低第三方风险。
这些程序必须贯穿于各个部门,而不是局限于合规职能部门。全面的预防计划也应随着监管预期或内部风险偏好的变化而不断调整。建立反欺诈意识文化对于长期有效性也同样重要。
尽职调查在预防欺诈中的作用
根据新的犯罪规定,尽职调查将成为一项持续义务。公司应持续核实客户、供应商及相关人员的合法性和风险状况。有效的尽职调查能够及早发现欺诈行为,并增强公司对洗钱等其他犯罪活动的法律防御能力。通过持续识别虚假身份、欺诈性交易和其他金融不当行为,企业可以确保进行彻底的尽职调查。
公司应在其所有客户、合作伙伴和员工群体中开展“了解你的客户”(KYC) 和“了解你的业务”(KYB) 检查。KYC 和 KYB 检查应辅以更新的政治公众人物 (PEP) 检查、制裁措施和负面媒体筛查。行为监控可标记出可能存在欺诈行为的可疑活动。ComplyCube 通过自动化控制和集成解决方案支持这些工作。 什么是政治公众人物(PEP)?
案例研究: 汇丰银行被罚款6400万英镑,凸显欺诈控制不足的风险
2021 年 12 月, 英国金融行为监管局对汇丰银行罚款6390万英镑 因其反洗钱系统长期存在缺陷。2010年至2018年期间,汇丰未能维持 有效的交易监控控制使该银行面临严重的金融犯罪风险。
FCA发现汇丰银行:
- 八年未更新或测试关键欺诈检测系统
- 错过涉及高风险客户和可疑活动的警报
- 缺乏对反洗钱控制和内部风险升级的适当监督
虽然这项处罚早于英国新出台的未能防止欺诈罪,但它表明 运营差距 现在具有潜力 刑事责任 根据最新立法。如果发生内部或第三方欺诈,汇丰银行除了面临经济处罚外,还可能面临起诉。
此案是一个明确的警告。过时的系统和被动控制已不再站得住脚。根据新法律,公司必须证明 防止欺诈的合理程序 已到位、已投入运行,并有可供审计的证据支持。
审计和证明欺诈准备情况
根据新罪行,文件记录对于证明辩护有效至关重要。公司必须保存培训出席情况、内部审计、供应商风险评估和案件处理的记录。这些记录有助于证明公司不仅设计了合理的程序,而且也严格遵循了这些程序。监管机构将寻找证据证明在被指控的罪行发生时已经实施了这些程序。
ComplyCube 的报告和审计模块允许公司轻松导出日志、合规报告和流程跟踪。这使得公司在执法行动或审计期间能够快速、透明地做出响应。将文档纳入日常工作流程的公司将能够更好地应对指控。提供证据准备与实施控制措施同样重要。
准备董事会和风险委员会
新的违规行为嵌入了领导层问责制,将董事会和高级风险委员会置于合规的核心。反洗钱报告官和反欺诈主管必须确保决策者了解整个企业的欺诈风险。定期审查关键绩效指标 (KPI)、审计结果和事件报告应成为标准的治理实践。同样重要的是,要分配资源以持续改进欺诈控制措施。
完善的欺诈预防计划,以真实数据为支撑,能够支撑强大的企业文化和法律防御。董事会不应仅将此类违规行为视为合规问题,而应将其视为企业风险。未能及早与领导层沟通的公司,可能会面临执法准备不足的风险。ComplyCube 能够帮助企业对跨业务部门的欺诈控制措施进行可操作的洞察,从而支持战略监督。
ComplyCube 如何实现端到端欺诈预防
ComplyCube 提供统一的合规平台,以满足新型欺诈犯罪的需求。该平台支持实时身份验证、制裁筛查和行为欺诈检查,所有这些都支持“合理程序”辩护。该统一平台在其工作流程中使用自定义规则,允许公司根据其特定风险状况实施和调整控制措施,而无需编写任何代码。这不仅确保了灵活性,还优先考虑快速部署欺诈预防措施。
欺诈检测措施可在整个客户旅程中实施,提供全面的可视性和控制力。这些模块涵盖证件、生物识别和数据库验证,并可与欺诈网络、设备智能和欺诈风险评分连接,从而实现全面的欺诈检测和洞察。这些专用工具支持主动预防和审计准备。随着执法力度的加大,像 ComplyCube 这样的集成解决方案将至关重要。
关键要点
- 这 英国未能防止欺诈法 引入严格且扩大的企业欺诈责任。
- 关联人士 包括雇员、承包商、代理商、供应商和子公司。
- 仅靠反洗钱系统是不够的 以满足新的防欺诈要求。
- 组织必须具备 针对欺诈的特定框架 定期进行测试、证明和更新。
- ComplyCube 使欺诈预防能够嵌入到整个业务流程中。
推出和实施的总体时间表
新的未能防止欺诈罪于2025年9月1日生效,最初重点关注金融和金融科技等高风险行业。拥有较大客户群或面向公众运营的公司将面临更严格的审查。严重欺诈办公室(SFO)已开始根据这一扩展框架领导调查和起诉。监管机构预计将要求提供合规准备就绪的书面证明。重视尽早合规的公司可以建立良好的声誉并减轻监管压力。
交谈 ComplyCube的合规专家来增强您的客户尽职调查工作流程。
常见问题
英国未能防止欺诈法是什么?
英国《未能预防欺诈法》是根据2023年《经济犯罪和企业透明度法》制定的,该法规定,如果员工、承包商、代理人或子公司为公司利益实施欺诈,公司将承担责任。即使领导层不知情,也可能被起诉。唯一的辩护理由是证明公司已采取“合理程序”。严重欺诈办公室是主要执法机构。该法律于2025年9月1日生效。
哪些英国公司受到《未能防止欺诈法》的影响?
该法律适用于上一财年至少满足以下两项门槛的英国大型企业:营业额达3600万英镑或以上、资产达1800万英镑或以上,或员工人数达250人或以上。规模较小的公司不直接受该法律管辖,但作为大型企业的供应商或代理商,仍可能面临间接风险。如果海外子公司的欺诈行为有利于英国企业,英国实体也可能承担责任。
根据英国法律,有哪些合理的程序可以防止欺诈?
根据英国《未能预防欺诈法》,合理的程序包括:强制员工接受欺诈指标培训、设立举报热线、实时交易监控、加强高风险岗位审查以及持续的供应商筛查。此外,还需要进行严格的尽职调查,例如KYC和KYB检查、制裁筛查以及负面媒体监控。公司必须保留培训记录、审计日志和风险评估等证据,以证明这些控制措施在任何涉嫌违规行为发生时均有效。
英国未能防止欺诈法与反洗钱合规有何不同?
反洗钱合规大多是被动的,侧重于在可疑活动发生后进行检测。英国《未能预防欺诈法》要求采取主动的欺诈专项措施,在风险发生之前降低风险。仅有书面政策是不够的。监管机构希望公司能够证明其已制定、定期审查并记录了定制的欺诈预防程序。反洗钱和欺诈预防框架相互协作,但涵盖的风险不同,两者缺一不可,才能完全合规。
在英国,未能防止欺诈会受到哪些处罚
未能遵守英国《未能预防欺诈法》的公司将面临巨额罚款和严重的声誉损害。高级管理人员和董事会有责任确保有效的欺诈框架。关键步骤包括风险评估、持续监控、举报流程和审计准备文件。尽早合规有助于减少监管审查。ComplyCube 等平台提供身份验证、制裁筛查和审计报告工具,以备证据准备。